Мрежа за училище от нулата (част 2): Топологията – един шкаф на етаж и core суичът
Поредицата „Мрежа за училище от нулата“
След дълго обикаляне на училищните коридори взех един лист от един принтер и седнахме с колегата на един чин. Начертахме правоъгълник, в него три линии — и така стана четириетажно училище. Цялото проектиране на мрежата на една сграда с 30-ина стаи, салон и игрище се събра на лист А4. Не защото сме гении, а защото правилната схема е проста.
Един шкаф на етаж, в центъра на коридора
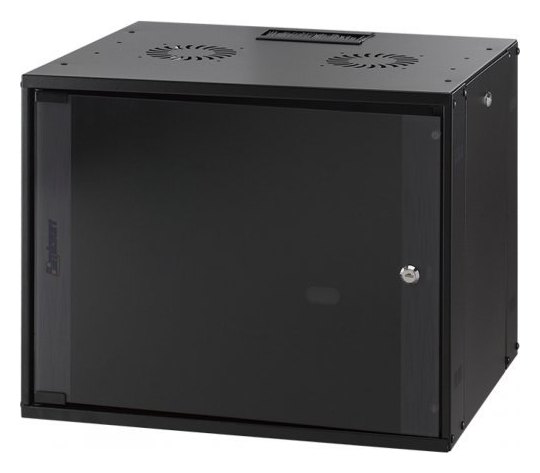
В центъра на всеки етаж сложихме по един комуникационен шкаф 6U (540×450 mm), монтиран високо на стената в средата на 60-метровия коридор. Във всеки шкаф:
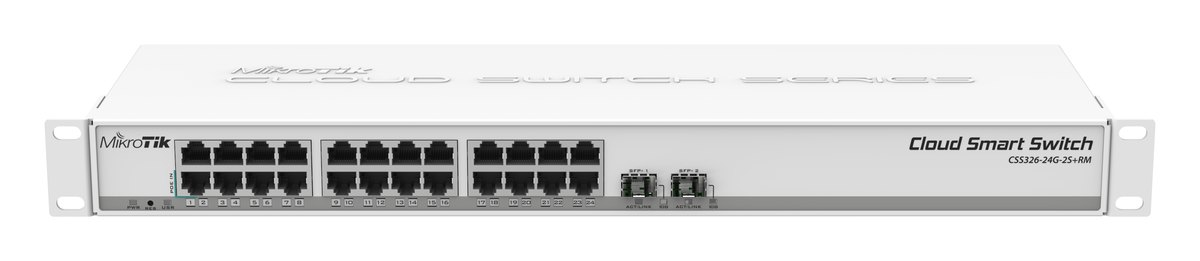
- MikroTik CSS326-24G-2S+RM — 24-портов управляем суич (суичът/комутаторът е „разклонителят“ на мрежата — кутия с много гнезда, която препраща данните между свързаните към нея устройства; „управляем“ значи, че можеш да му казваш кой с кого да говори) за мрежата на етажа (точките за достъп в стаите, всичко на кабел);
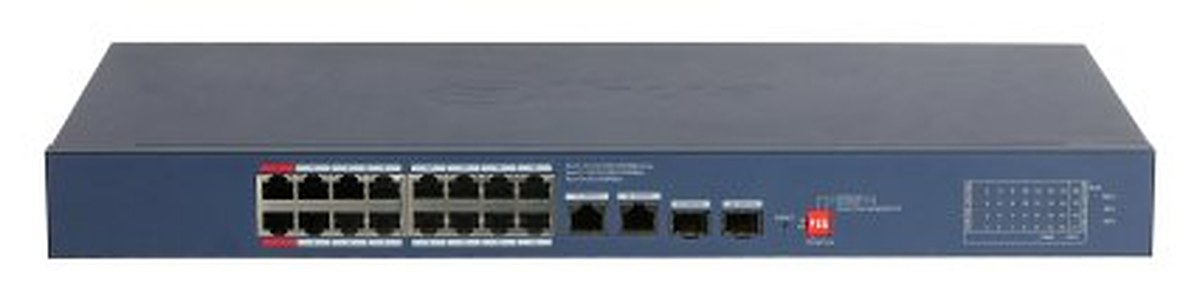
- Dahua CS4220-16GT-135 — 16-портов управляем PoE суич, който захранва камерите. PoE (Power over Ethernet) значи, че камерата получава и ток, и мрежа по един и същи кабел — без отделен адаптер и контакт до всяка камера.
   крило ──┐        ет. 4        ┌── крило
  [стая][стая][стая][ШКАФ][стая][стая][стая]
                     │
   крило ──┐        ет. 3        ┌── крило
  [стая][стая][стая][ШКАФ][стая][стая][стая]
                     │
   крило ──┐        ет. 2        ┌── крило
  [стая][стая][стая][ШКАФ][стая][стая][стая]
                     │
   крило ──┐        ет. 1        ┌── крило
  [стая][стая][стая][ШКАФ][стая][стая][стая]
                     │
            рутер/защитна стена ── интернет
                    NVR 64 канала

  |<──── 30 m ────>|<──── 30 m ────>|
Защо точно така — по един шкаф на етаж и то в центъра? За да се пести кабел. От средата на коридора до най-далечната стая са около 30 метра, а не 60. Всеки кабел — LAN кабел, както всички му викат (правилното българско име е „усукана двойка“), Cat5e/Cat6 — тръгва от шкафа на своя етаж и отива само до точка на своя етаж. Така си гарантираме, че ползваме възможно най-малко кабел, и никъде не се доближаваме до границата от 100 метра за медна връзка.
Шкафовете са високо, за да нямат децата достъп до тях. Като дойде техник — разпъва стълбата и работи. Това ще се окаже важен детайл в четвъртата част.
Най-голямата глупост в големите сгради
Най-голямата глупост, която често съм виждал в големи сгради, е следната: в една стая се монтира шкаф, по-висок от мен, пълни се със суичове и от него тръгват снопове кабели из цялата сграда.
Имаше време, когато това се смяташе за супер яко. Но то беше много отдавна. Тогава:
- медният кабел беше евтин;
- протоколът STP (Spanning Tree — механизмът, който пречи на данните да се въртят в кръг, ако в мрежата има затворен контур от кабели) беше бавен — зацикляне се оправяше за половин минута и повече, затова колкото по-малко суичове в дървото, толкова по-добре;
- IGMP snooping, port isolation, storm control и loop protect бяха недъгави или ги имаше само в топ скъпа техника;
- управлението на много суичове беше мъка, та беше по-лесно всичко да е на едно място.
Днес всички тези функции ги има и в един обикновен 24-портов управляем суич, а работата с централизиран шкаф е в пъти повече от децентрализирания модел — повече кабел, повече пробиване на плочи, повече кабелни канали, повече часове. Затова — шкаф на етаж.
Core суичът
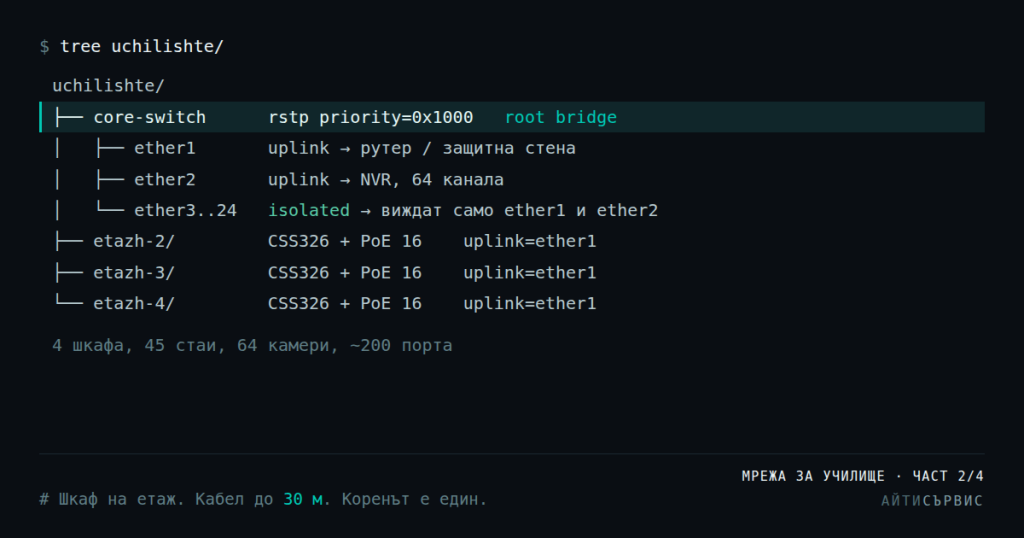
Един от суичовете (на етажа, където влиза интернетът) определяме за основен — master, или както аз го наричам, core switch. В него конфигурирам два uplink порта (uplink е портът, който води „нагоре“ — към по-важното устройство, а не към крайния потребител):
- ether1 — към рутера/защитната стена, който през доставчика е връзката към интернет;
- ether2 — към 64-каналния NVR на Dahua. NVR (Network Video Recorder) е мрежовият видеорекордер: кутия с твърди дискове, която събира картината от до 64 IP камери по мрежата и я записва.
Останалите 22 порта са в port isolation (изолация на портовете — суичът просто не препраща данни между определени портове): не се виждат помежду си, но виждат ether1 и ether2. С други думи — LAN портът на рутера вижда NVR-а и всички останали, NVR-ът вижда всички, но всички останали виждат само рутера и NVR-а. Не и един друг.
Суичовете на другите етажи работят по същия начин, само че с по един uplink — обикновено ether1, към core суича. Всички останали портове на етажа виждат само uplink-а.
                 [ рутер / защитна стена ]      [ NVR 64 канала ]
                             │ ether1                 │ ether2
                    ┌────────┴───────────────────────┴────────┐
                    │   CORE SWITCH  (RSTP root, uplinks 1+2) │
                    └──┬──────────┬──────────┬──────────┬─────┘
          изолирани ↓  │          │          │          │
               [ет.1 PoE]    [суич ет.2] [суич ет.3] [суич ет.4]
                              │ uplink=ether1 навсякъде
                   ┌──────────┼──────────┐
                 [AP стая] [AP стая] [PoE суич камери]
                   │
          дисплей, принтер, лаптоп
Защо дърво, а не „всички виждат всички“
Така се изгражда една дървовидна структура, която е най-желязната защита, защото не позволява на устройствата да си изпращат broadcast едно на друго (broadcast е съобщение „до всички“ — като да викнеш в коридора, вместо да почукаш на конкретна врата). Нека сметнем:
| Какво | Портове |
|---|---|
| 4 умни суича × 24 | 96 |
| 4 PoE суича за камерите × 16 | 64 |
| 45 точки за достъп в стаите (броим само по един порт) | 45 |
| Общо | ~200 LAN порта |
Двеста порта в един broadcast домейн (зоната, до която стига едно такова „викане“), с очакване за около хиляда устройства — телефони, дисплеи, камери, лаптопи. Без изолация това значи, че всички комуникират, надвиквайки се. Защото така работи LAN — на вашия език — или Layer 2 — на нашия: чрез протокола ARP (Address Resolution Protocol — начинът, по който устройството разбира на кое физическо устройство отговаря даден IP адрес) всеки клиент, който иска да намери някого, изпраща broadcast „кой е 192.168.10.1?“, и този въпрос го чуват всички. Хиляда устройства, които питат на висок глас в един коридор — това е надвикване.
С port isolation въпросът „кой е шлюзът?“ стига до рутера и дотам. Телефонът в стая 12 няма какво да търси при телефона в стая 34 — и не го вижда.
RSTP: кой е коренът на дървото
Важно е да не забравя и още нещо: core суичът се конфигурира като root bridge. За целта му се сваля приоритетът в протокола RSTP (Rapid Spanning Tree Protocol).
RSTP е механизмът, с който суичовете се договарят как да няма кръгове в мрежата. Суичовете си разменят малки служебни съобщения и избират един, който да е „коренът“ — центърът, спрямо който всички смятат пътищата си. Всеки суич има приоритет — по подразбиране 32768 (0x8000). Суичът с най-нисък приоритет става root bridge — коренът на дървото. Ако всички са с еднакъв приоритет, решава MAC адресът (фабричният „сериен номер“ на мрежовата карта), т.е. коренът се избира по случайност — и може да се окаже PoE суичът на третия етаж.
Затова на core суича приоритетът се сваля (например на 4096 / 0x1000). Така той става коренът, а другите суичове държат основния си път (root port — портът, през който суичът стига до корена) към него. Ако някой ден някой включи случайно кабел и направи кръг, RSTP ще блокира „грешния“ път, а не пътя към интернета.
Накратко: шкаф на етаж в центъра на коридора; core суич с два uplink-а (рутер и NVR) и root bridge в RSTP; всички останали портове навсякъде — изолирани и виждат само своя uplink.
Така изпратихме офертата. След седмица разбрахме, че сме спечелили — с огромна разлика в сумата, с по-евтина оферта. Как се изгражда мрежа, в която всичко е „по книга“, и какво защитава всеки протокол — в следващата част.
Поредицата „Мрежа за училище от нулата“