Мрежа за училище от нулата (част 3): Защитите като по учебник
Поредицата „Мрежа за училище от нулата“
Спечелихме. Поръчах техниката — а тя не беше малко — и в рамките на седмица по куриерите започнаха да пристигат кашони. Започнахме работа.
Още в самото начало се оказа, че схемата от листа на чина трябва да се разшири. Поискаха да включим още няколко стаи. После звънеца. После СОТ (сигналната охрана). После разни други претенции, които вече стигаха до ръба на търпението ми.
Но въпреки всичко вътрешно се чувствах добре. Рядко ми се отдава да правя мрежа като по книга — от нулата, от началото, без никакви условности. Без да заобикалям дупките в сигурността, заровил глава в пясъка, докато тялото ми стърчи отвън. Да знам, че всичко е желязно.
В тази част ще мина през всяка защита поотделно — какво прави, от какво пази и защо в училище има смисъл. Без да ви превръщам в мрежови инженери, обещавам.
IGMP snooping — защита от мултикаст наводнение
Какво е мултикаст. Освен „до един“ (unicast) и „до всички“ (broadcast) в мрежата има и трети вид съобщения — multicast, „до група“. Използва се от IPTV, от някои камери, от функции за откриване на устройства (принтери, дисплеи, Chromecast и подобни, които „обявяват“ присъствието си).
Проблемът. Един обикновен суич не разбира от групи. Когато види мултикаст, той се държи с него като с broadcast — изпраща го на всички портове. Ако някое устройство пусне видеопоток по мултикаст, този поток отива до всяка точка за достъп, всеки дисплей, всяка камера в сградата. Точките за достъп на свой ред го излъчват в ефира — на най-ниската скорост, защото мултикастът в WiFi се праща така, че да го чуе и най-слабото устройство. Резултат: WiFi-то в цялото училище се задавя, без никой да е направил нещо „лошо“.
Какво прави IGMP snooping. IGMP (Internet Group Management Protocol) е протоколът, с който устройството казва „искам да получавам група Х“. Snooping значи „подслушване“: суичът подслушва тези заявки и запомня кой порт в коя група е. След това праща мултикаста само там, където някой го е поискал. Всички останали портове — тишина.
За да работи, в мрежата трябва да има и IGMP querier — устройство, което периодично пита „кой в коя група е?“, за да не забравят суичовете. Без него snooping-ът след няколко минути „изтича“ и суичовете се връщат към наводняването.
DHCP snooping — защита от нерегламентиран DHCP сървър
Какво е DHCP. Когато телефонът се закачи за мрежата, той вика: „Някой да ми даде IP адрес!“ DHCP сървърът (у нас — централният рутер) отговаря: „Ето ти адрес, ето ти шлюз към интернет, ето ти DNS.“ Без това устройството не знае как да излезе навън.
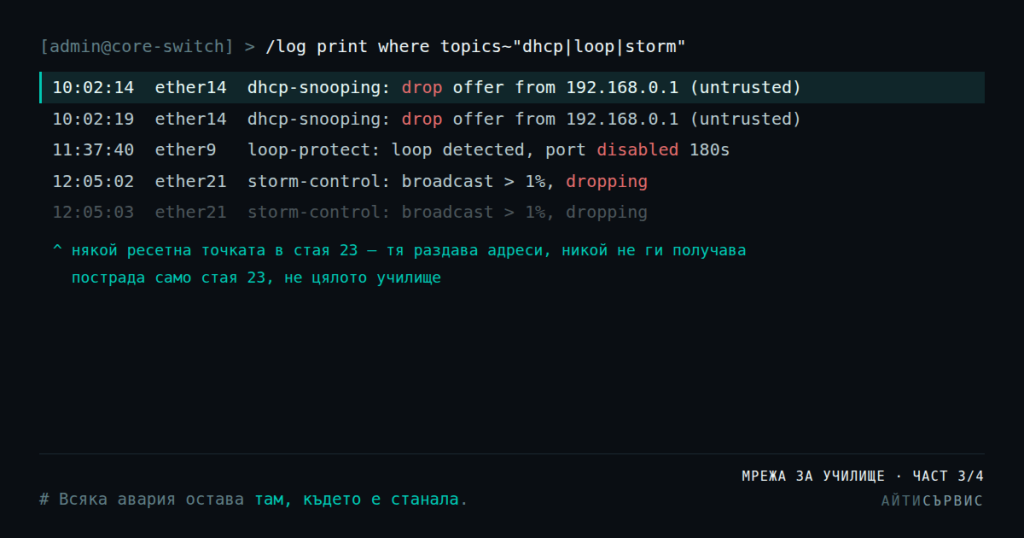
Проблемът. Представете си, че някой — дете, учител, чистачка — съзнателно или несъзнателно натисне бутона Reset на някоя от точките за достъп в стаите. Тя се връща към фабричните настройки. А фабрично тя е рутер, със свой DHCP сървър. И започва да раздава IP адреси на всеки MAC адрес, който види — включително на устройства от другия край на сградата.
Сега половината училище получава адреси от точката в стая 23, която няма връзка към интернет. Дисплеите не работят. Телефоните казват „свързан, няма интернет“. Камерите изпадат. А вие обикаляте четири етажа и 60-метрови коридори, за да търсите коя от 45 еднакви черни кутийки е виновна. Повярвайте ми — такива аварии се откриват много трудно.
Какво прави DHCP snooping. На суича казваме кои портове са доверени (trusted) — това са uplink-ите, откъдето идва истинският DHCP сървър. От всички останали портове суичът изхвърля DHCP отговорите. Ресетнатата точка може да си раздава адреси колкото иска — никой няма да ги получи. Просто в тази стая ще спре WiFi-то, което се вижда веднага и се оправя за пет минути.
Port isolation — всеки в своята стая
За нея говорих в предишната част, но тя заслужава още няколко думи, защото е най-мощното оръжие в защитата на LAN мрежата.
Какво прави. Суичът не препраща нищо между изолираните портове. Всеки от тях може да говори само с uplink-а — т.е. с рутера и NVR-а. Устройство в стая 12 физически не може да изпрати нито един пакет до устройство в стая 34.
От какво пази.
- Broadcast шум. ARP въпросите и всякаква друга „викотевица“ стигат само до рутера, а не до хиляда устройства.
- ARP spoofing / кражба на MAC адрес. Атака, при която едно устройство се представя за друго (най-често за рутера) и така прихваща трафика на съседите си. Любимо упражнение на ученик, който току-що е открил YouTube уроци по „хакерство“. С изолация няма кого да лъже — съседите не го чуват.
- Вируси, които се разпространяват по мрежата. Заразен лаптоп в една стая не може да стигне до лаптопа в друга.
- Любопитство. Никой не може да „разгледа“ мрежата и да открие принтера на директора, камерите или компютъра в счетоводството.
Loop protect — защита от зацикляне
Проблемът. Зацикляне (loop) е, когато някой свърже двата края на един кабел в един и същ суич или в две гнезда, които водят на едно и също място. Звучи глупаво, но се случва постоянно — висящ кабел, „ами тук имаше свободна дупка“. Тогава един broadcast влиза в кръга и започва да се върти вечно, размножавайки се на всяка обиколка. За секунди мрежата се задавя напълно — цялата, не само тази стая.
Какво прави loop protect. Суичът периодично пуска малък служебен пакет през всеки порт. Ако някой от тези пакети се върне обратно при него — значи има кръг. Портът, който е усетил зациклянето, веднага се изключва за определено време. Падат само устройствата на този порт; цялата останала мрежа продължава да работи. RSTP от предишната част пази между суичовете, loop protect — към крайните портове, където RSTP често не вижда кръга (например през евтин неуправляем суич, заврян под някое бюро).
Storm control — таван на викането
Проблемът. Понякога мрежова карта полудява (повреда, драйвер, вирус) и започва да изпраща хиляди broadcast или multicast пакета в секунда. Това е т.нар. broadcast storm — буря.
Какво прави storm control. Задава таван: на този порт broadcast, multicast и неизвестен unicast (пакети до адрес, който суичът още не познава и затова ги праща навсякъде) могат да бъдат, да речем, най-много 1% от капацитета. Всичко над тавана се изхвърля. Полуделият лаптоп си вика колкото иска — чува го само собственият му порт.
Картинката накрая: ресет на точка за достъп — засяга само една стая. Кабел в кръг — пада само един порт. Полудяла мрежова карта — чува я само собственият ѝ порт. Любопитен ученик — не вижда никого. Всичко е ограничено до мястото, където е възникнало, и се намира за минути.
Така дойде денят на завършването на обекта. Бяхме близо. Но винаги има едно „но“ — няма как нещата да са цветя и рози. За него — в последната част.
Поредицата „Мрежа за училище от нулата“